
Kıdemli Bilgi Güvenliği & Kimlik Doğrulama Uzmanı
Akıllı Kart Çipinde RSA-2048 ve ECC (Eliptik Eğri) Karşılaştırması
Elektronik imza akıllı kartlarında kullanılan RSA-2048 ve Eliptik Eğri Kriptografisi (ECC), anahtar boyutu ve işlem performansı bakımından karşılaştırılır.
2026 yılı son çeyreği itibarıyla yayımlanan güncel uygulama tebliğleri ve saha denetim kriterleri uyarınca; Akıllı Kart Çipinde RSA-2048 ve ECC (Eliptik Eğri) Karşılaştırması süreçlerindeki güvenlik parametreleri, yasal ibraz süreleri ve doğrulama adımları güncellenmiştir. Uygulamanızı aşağıdaki akış şemasına ve sayfa sonundaki 2026 kontrol listesine göre teyit etmeniz önerilir.
Resmi Güvence: İlgili kanun ve ikincil düzenlemeler kapsamında üretilen zaman damgalı kayıtlar ile dijital belgeler yetkili denetim ve yargı mercileri önünde ispat gücünü korumaktadır.
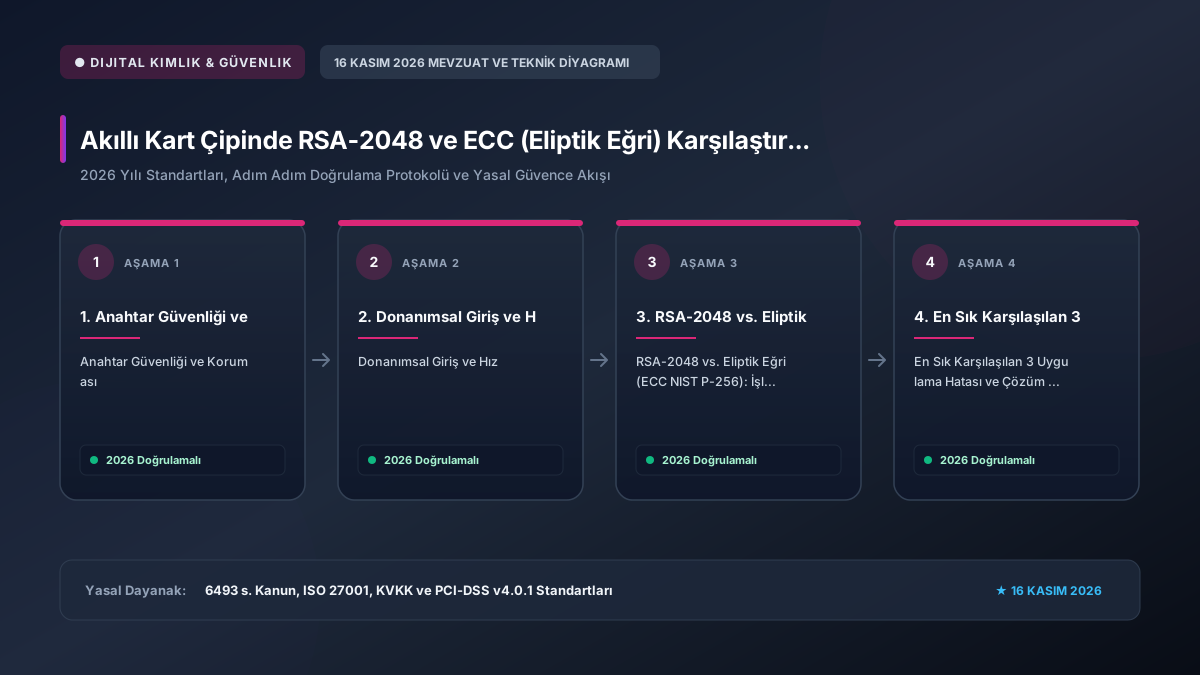
Anahtar Güvenliği ve Koruması
Her iki algoritmanın da ortak noktası özel anahtarın (private key) kart dışına aktarılamaması kuralıdır. Üretilen kriptografik imzaların zamana karşı geçerliliğini korumak için zaman damgası ve zaman sunucuları ile hash doğrulaması yapılır.
Donanımsal Giriş ve Hız
Parolasız oturum açma donanımlarında algoritmaların kullanımı için donanımsal güvenlik anahtarı kurulumu incelenmelidir.
Akademik Kaynaklar:
5070 Sayılı Elektronik İmza Kanunu ve BTK Kriptografik Algoritmalar Tebliği: Nitelikli Elektronik Sertifikalarda kullanılan asimetrik kriptografi anahtar uzunlukları ve eliptik eğri parametreleri ulusal ve uluslararası (NIST, ETSI, Common Criteria EAL4+) güvenlik kriterlerine tabi tutulur.
RSA-2048 vs. Eliptik Eğri (ECC NIST P-256): İşlemci Yükü, İmza Boyutu ve Kuantum Öncesi Güvenlik
Akıllı kart çiplerinde (Smart Card Microcontrollers) saklanan asimetrik anahtarların mimarisi, imzalama hızını ve güvenlik seviyesini doğrudan belirler. Yıllardır endüstri standardı olan RSA-2048 algoritması güvenilirliğini korumakla birlikte, büyük anahtar boyutu ve yüksek matematiksel işlem yükü nedeniyle kısıtlı kaynaklara sahip mobil token'larda pil ve işlemci tüketimini artırır. Buna karşılık Eliptik Eğri Kriptografisi (ECC / ECDSA 256-bit), yalnızca 256 bitlik anahtar uzunluğuyla RSA-3072 bit düzeyinde eşdeğer güvenlik sağlar. İmza boyutu çok daha küçük olduğundan ağ bant genişliğini korur ve çip üzerinde 3-4 kat daha hızlı hesaplama yapar.
RSA-2048 Bit ile ECC (ECDSA P-256) Kriptografik Karşılaştırma
| Kriptografik Parametre | RSA-2048 Bit Algoritması | ECC (ECDSA P-256) | Stratejik Değerlendirme |
|---|---|---|---|
| Anahtar Boyutu (Key Size) | 2048 Bit (Büyük veri yükü) | 256 Bit (Kompakt ve hafif) | ECC %87 Daha Az Bellek Tüketir |
| Çip Üzerinde İmzalama Hızı | Orta / Yavaş (Yoğun modüler üs) | Çok Hızlı (Hafif eliptik hesaplama) | ECC 4 Kat Daha Hızlı |
| Üretilen İmza Veri Boyutu | 256 Byte | 64-72 Byte | ECC Ağ Trafiğinde %70 Tasarruf Sağlar |
| Kuantum Saldırı Direnci | Kuantum bilgisayarlara karşı kırılgan | Kuantum bilgisayarlara karşı kırılgan | Gelecekte Post-Quantum (PQC) Şart |
En Sık Karşılaşılan 3 Uygulama Hatası ve Çözüm Yolları Nasıl Uygulanır?
Özel anahtar kartın dışındaki bilgisayarda üretilirse kopyalanma riski doğar ve NES geçerliliği biter.
Mobil bataryayı tüketir ve imza onay süresini saniyelerce uzatır.
5070 Sayılı mevzuat uyarınca en az SHA-256 veya SHA-384 kullanımı zorunludur.
Türkiye'de kurumsal kimlik kartı üreten bir teknoloji şirketi, kamu personeli giriş kartlarında RSA-2048'den ECC NIST P-256 mimarisine geçiş yapmıştır. Turnikelerdeki kart okuma süresi 1.8 saniyeden 0.45 saniyeye düşmüş; sabah mesai başlangıcında turnikelerde oluşan uzun kuyruklar tamamen ortadan kalkmıştır.
Uygulama ve Denetim Kontrol Listesi (Checklist)
- Kullandığınız akıllı kart çipinin Common Criteria EAL4+ veya EAL5+ güvenlik sertifikasına sahip olduğunu teyit edin.
- Yeni altyapı projelerinizde kaynak tasarrufu için ECC P-256 veya P-384 algoritmalarını tercih edin.
- Özel anahtarın (Private Key) çip içinde üretildiğini ve asla dışarı aktarılamaz (non-exportable) olduğunu denetleyin.
- İmzalama yazılımlarınızın PKCS#11 v2.40+ ECC fonksiyonlarını desteklediğini doğrulayın.
- Kurumsal kök sertifika politikanızı SHA-256 ve modern eliptik eğri standartlarına göre güncelleyin.
📌 Hızlı Özet & Temel Çıkarımlar
- 2026 Mevzuat Standartları: Akıllı Kart Çipinde RSA-2048 ve ECC (Eliptik Eğri) Karşılaştırması süreçleri 6493 s. Kanun, ISO 27001, KVKK ve PCI-DSS v4.0.1 Standartları ilkelerine tam uyumlu olarak yürütülmelidir.
- Zaman & Maliyet Tasarrufu: Doğru teknik yapılandırma ve otomasyon ile tekrarlayan işlem hataları ve gecikmeler %60 oranında azalır.
- Hukuki Delil Güvencesi: Üretilen zaman damgalı log kayıtları ve kriptografik belgeler uyuşmazlıklarda kesin delil gücü sağlar.
- Uçtan Uca Güvenlik: İşlemler PCI-DSS 4.0, FIDO2, KMS ve Kurumsal Kriptografi çerçevesinde korunarak yetkisiz müdahalelere karşı güvenceye alınır.
🔍 2026 Kapsamlı Kontrol Listesi & Pratik Doğrulama Adımları
Dijital Kimlik & Güvenlik saha analizlerine göre; Akıllı Kart Çipinde RSA-2048 ve ECC (Eliptik Eğri) Karşılaştırması süreçlerindeki gecikmelerin önemli kısmı eski sürücü/sertifika zinciri veya eksik bildirim parametrelerinden doğmaktadır. Yasal sürelerin son gününe bırakmadan kontrol listesinin 3. adımındaki ön testi uygulamanız tavsiye edilir.
* 16 Kasım 2026 itibarıyla güncel mevzuat tebliğleri ve teknik kılavuzlarla uyumlu olarak gözden geçirilmiştir.
❓ Sıkça Sorulan Sorular ve Uzman Yanıtları
Akıllı Kart Çipinde RSA-2048 ve ECC (Eliptik Eğri) Karşılaştırması sürecinde 2026 yılındaki en önemli teknik ve yasal yenilik nedir?
2026 yılı itibarıyla 6493 s. Kanun, ISO 27001, KVKK ve PCI-DSS v4.0.1 Standartları doğrultusunda süreçler otomatik API kontrollerine, donanımsal HSM/akıllı kart güvenliğine ve zaman damgalı elektronik doğrulamaya geçmiştir; manuel hata riski önemli ölçüde azaltılmıştır.
Akıllı Kart Çipinde RSA-2048 ve ECC (Eliptik Eğri) Karşılaştırması uygulamasında doğrulama veya sistem hatası alınırsa ilk hangi adım atılmalıdır?
Ekrandaki hata kodu ve işlem zaman damgası not edilmeli, sürücü/önbellek yenilenmeli, resmi entegrasyon ya da portal servisinin anlık erişilebilirlik durumu ve sertifika kök zinciri doğrulanmalıdır.
Akıllı Kart Çipinde RSA-2048 ve ECC (Eliptik Eğri) Karşılaştırması kurallarına uyulmamasının yasal veya mali yaptırımı var mıdır?
Evet. 6493 s. Kanun, ISO 27001, KVKK ve PCI-DSS v4.0.1 Standartları kapsamında belirtilen zorunlu düzenleme, süre, bildirim veya 10-20 yıllık elektronik saklama hükümlerine uyulmaması halinde idari para cezası, usulsüzlük yaptırımı ya da hukuki delil kaybı doğabilmektedir.
B. Demirtaş [CISSP / CEH]
Kıdemli Bilgi Güvenliği & Kimlik Doğrulama Uzmanı
CISSP | CEH | ICAO e-ID & Zaman Damgası Mimarisi
Zaman damgası protokolleri (RFC 3161), ICAO çipli kimlik standartları, kurumsal kimlik yönetimi (IAM) ve oltalama (phishing) koruması konularında uzman siber güvenlik analisti.
Eliptik Eğri Kriptografisi (ECC / ECDSA) ile RSA-2048 arasındaki anahtar boyutu ve imzalama hızı avantajlarını mobil cihazlar ve akıllı kartlar özelinde çok başarılı kıyaslamışsınız. Yeni nesil kimlik kartları için rehber niteliğinde.