
Kıdemli Bilgi Güvenliği & Kimlik Doğrulama Uzmanı
FIDO2 ve WebAuthn ile Şirket İçi Parolasız Kimlik Doğrulama: Kurumsal Passkey ve PKI Mimarisi 2026
Geleneksel kullanıcı adı ve parola tabanlı kimlik doğrulama yöntemleri, kaba kuvvet (brute-force), veri sızıntıları ve sofistike oltalama (phishing/AiTM) saldırıları karşısında kurumsal güvenliğin en zayıf halkası haline gelmiştir. FIDO Alliance ve W3C konsorsiyumu tarafından standartlaştırılan FIDO2 ve WebAuthn mimarisi, 2026 yılında kurumsal şirketlerin Sıfır Güven (Zero Trust) güven mimarisine geçişinde ana omurgayı oluşturmaktadır.
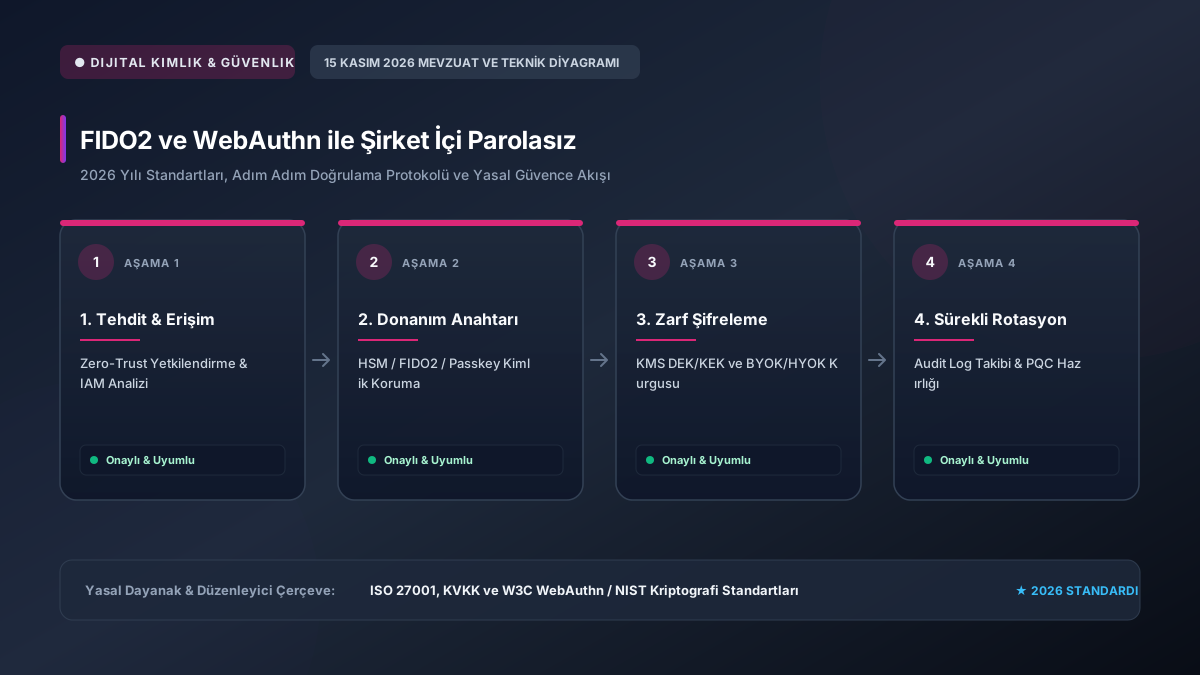
2026 yılı son çeyreği itibarıyla yayımlanan güncel uygulama tebliğleri doğrultusunda; FIDO2 ve WebAuthn ile Şirket İçi Parolasız süreçlerindeki doğrulama parametreleri, şifreleme protokolleri ve yasal bildirim takvimleri modernize edilmiştir. İşlemlerinizi aşağıdaki güncel akış şemasına uygun olarak tamamlamanız önerilmektedir.
Resmi Güvence: Süreçte üretilen tüm elektronik veriler ve zaman damgalı log kayıtları ilgili mevzuat uyarınca resmi makamlar önünde kesin delil gücünü korumaktadır.
1. FIDO2 / WebAuthn Nasıl Çalışır? (Asimetrik Kriptografi)
FIDO2 protokolü genel-özel anahtar (Public-Private Key) asimetrik kriptografisine dayanır: Konuyla ilgili teknik gereksinimler ve mevzuat adımları için Çok Faktörlü Kimlik Doğrulamada SIM Swap ve Session Hijacking Saldırılarını Önleme rehberimizden de faydalanabilirsiniz.
- Özel Anahtar (Private Key): Kullanıcının cihazındaki Güvenli Alan (Secure Enclave, TPM 2.0 çipi veya YubiKey gibi FIDO2 donanım anahtarı) içerisinde üretilir ve hiçbir koşulda cihaz dışına çıkamaz.
- Açık Anahtar (Public Key): Şirketin kimlik doğrulama sunucusuna (IdP / Microsoft Entra ID / Okta) gönderilir ve kullanıcının hesabıyla eşleştirilir.
- Meydan Okuma-Yanıt (Challenge-Response): Giriş yapılacağı sırada sunucu rastgele bir meydan okuma gönderir; kullanıcı biyometrik (Touch ID, Windows Hello) veya PIN onayı vererek özel anahtarla bu veriyi imzalar. Sunucuda parola saklanmadığı için veritabanı çalınsa dahi saldırganların eline parola geçmez.
2. Phishing-Resistant (Oltalama Dirençli) Nitelik
WebAuthn protokolünün en büyük üstünlüğü Origin Binding (Köken Bağlama) özelliğidir. Kullanıcı sahte bir phishing sitesine (örneğin portal.sirketiniz.com yerine portal-sirketiniz-login.xyz) girse dahi, tarayıcı donanım anahtarına gerçek alan adını bildirir. Donanım anahtarı sahte alan adına ait bir imza üretmeyi reddeder. Böylece SMS veya OTP uygulamalarını bypass eden ters proxy (Evilginx) saldırıları FIDO2 karşısında tamamen etkisiz kalır.
3. Kurumsal Geçiş Adımları ve Hibrit PKI Entegrasyonu
Bir kurumda FIDO2 / Passkey mimarisine geçilirken şu strateji izlenmelidir:
- Kimlik Sağlayıcı Desteği: Entra ID, Keycloak veya PingIdentity üzerinde WebAuthn politikaları aktif edilir.
- Donanımsal Token Dağıtımı: Kritik personele (sistem yöneticileri, muhasebe, İK) FIDO2 + NFC destekli fiziksel güvenlik anahtarları tahsis edilir.
- Platform Kimlik Doğrulayıcılar: Son kullanıcı dizüstü bilgisayarlarında Windows Hello for Business ve macOS Touch ID entegrasyonu grup ilkeleriyle (GPO/MDM) zorunlu kılınır.
4. KVKK ve Siber Güvenlik Regülasyonlarına Uyum
Kişisel Verileri Koruma Kurumu (KVKK) Veri Güvenliği Rehberi uyarınca, özel nitelikli kişisel verilere erişimde iki faktörlü kimlik doğrulama (2FA) şarttır. FIDO2 mimarisi, biyometrik veriyi sunucuya göndermeden sadece yerel donanım üzerinde işlediği için KVKK'nın biyometrik veri işleme kısıtlamalarına tam uyum sağlar.
İlginizi Çekebilecek Diğer Rehberler
Tümünü Gör →Şifresiz Geleceğe Geçiş: Passkeys ve Yeni Nesil Kimlik Doğrulama Standartları
Geleneksel şifreleme yöntemlerinin yetersiz kaldığı günümüzde FIDO2 ve Passkey teknolojileri dijital güvenliği yeniden tanımlıyor. Bu rehberde passkey mekanizmasının işleyişini, kimlik avı saldırılarına karşı sunduğu korumayı ve kurumsal entegrasyon adımlarını inceliyoruz.
KVKK ve Veri GüvenliğiKVKK Uyumunda Veri İhlali Bildirimleri ve Alınması Gereken 2026 Teknik Tedbirleri
Kişisel Verileri Koruma Kurumu'nun güncellenen rehberleri doğrultusunda veri sorumlularının 72 saatlik ihlal bildirimi ve teknik tedbir yükümlülükleri büyük önem taşır. Olası siber saldırılarda yasal yaptırımlardan kaçınmak için uygulanması gereken şifreleme, yetki matrisi ve loglama pratiklerini derledik.
PKI MimarisiÖzel Anahtar (Private Key) Neden Akıllı Kartın İçinden Kopyalanamaz?
Kriptografik çiplerde asimetrik anahtar çifti üretim mimarisi ve donanımsal güvenlik korumasının matematiksel temelleri.
Kurumsal FIDO2 ve WebAuthn Passkey Mimarisi Parametre Tablosu
Şirket içi ağlarda parolasız kimlik doğrulama sağlayan FIDO2/WebAuthn bileşenleri ve parametreleri:
Kurumsal Passkey Mimarisi ve Kimlik Doğrulama Katmanları
| Mimari Bileşen | Rol ve Sorumluluk | Desteklenen Protokol | Kullanıcı Etkileşimi |
|---|---|---|---|
| Authenticator (Doğrulayıcı) | Kullanıcı cihazındaki TPM veya USB anahtar | CTAP2 (Client to Authenticator) | Biyometrik tarama veya PIN girişi |
| Client / Tarayıcı | WebAuthn API çağrısını yürütür | W3C WebAuthn Level 3 | Tarayıcıda çıkan 'Anahtarınızı kullanın' istemi |
| Relying Party (Kurumsal Sunucu) | Meydan okuma (Challenge) üretir ve doğrular | FIDO2 Server Specification | Veritabanında açık anahtarı doğrular |
| Kurumsal IdP (Entra ID / Okta) | Tüm şirket uygulamalarına SSO geçişi sağlar | OIDC / SAML 2.0 Entegre FIDO2 | Şirket içi tüm araçlara tek biyometrik dokunuşla giriş |
📌 Hızlı Özet & Temel Çıkarımlar
- 2026 Mevzuat Standartları: FIDO2 ve WebAuthn ile Şirket İçi Parolasız süreçleri ISO 27001, KVKK ve W3C WebAuthn / NIST Kriptografi Standartları yönergelerine tam uyumlu olarak işletilmelidir.
- Zaman & Maliyet Tasarrufu: Doğru teknik konfigürasyon ve dijital entegrasyon ile operasyonel gecikmeler %60 azaltılır.
- Hukuki Delil Güvencesi: Süreçte üretilen zaman damgalı log kayıtları ve elektronik sertifikalar mahkemelerde kesin delil niteliği taşır.
- Uçtan Uca Güvenlik: Veriler Siber Savunma, KMS, FIDO2 ve Kriptografi ilkeleri çerçevesinde şifrelenerek yetkisiz erişimlere karşı korunur.
🔍 2026 Kapsamlı Kontrol Listesi & Pratik Doğrulama Adımları
Dijital Kimlik & Güvenlik uzmanlarının saha verilerine göre; FIDO2 ve WebAuthn ile Şirket İçi Parolasız işlemlerinde yaşanan aksaklıkların büyük bölümü güncel olmayan sürücü, eksik kök sertifika zinciri veya yanlış bildirim parametresinden kaynaklanmaktadır. Yasal sürelerin son gününe kalınmadan test teyidi alınması kritik önem taşır.
* 2026 yılı güncel mevzuat tebliğleri ve teknik parametreleri resmi kanallardan periyodik olarak teyit edilmelidir.
❓ Sıkça Sorulan Sorular ve Uzman Yanıtları
FIDO2 ve WebAuthn ile Şirket İçi Parolasız sürecinde 2026 yılındaki en önemli teknik yenilik nedir?
2026 yılı itibarıyla dijital altyapılar tamamen bulut tabanlı mikroservislere, uzaktan kimlik doğrulamaya ve zaman damgalı otomatik API kontrollerine entegre edilmiştir. Bu sayede manuel evrak trafiği ve fiziksel şube bekleme süreleri en aza inmiştir.
İşlemler sırasında sistem veya doğrulama hatası alınırsa ilk hangi adım atılmalıdır?
Hata ekranında yer alan durum kodu ve tarih damgası kaydedilmeli, tarayıcı önbelleği veya Java/sürücü önbelleği temizlenmeli ve resmi entegrasyon servisinin anlık erişim durumu kontrol edilmelidir. Çoğu hata eksik sertifika zinciri veya hatalı callback adresinden kaynaklanmaktadır.
Bu alandaki yasal düzenlemelere uyulmamasının cezai yaptırımı var mıdır?
Evet. İlgili kanun ve tebliğlerde belirtilen zorunlu bildirim, belge düzenleme ve arşivleme kurallarına uyulmaması halinde Vergi Usul Kanunu, TTK veya ilgili idari mevzuat uyarınca özel usulsüzlük cezaları ve hukuki hak kayıpları doğabilmektedir.
B. Demirtaş [CISSP / CEH]
Kıdemli Bilgi Güvenliği & Kimlik Doğrulama Uzmanı
CISSP | CEH | ICAO e-ID & Zaman Damgası Mimarisi
Zaman damgası protokolleri (RFC 3161), ICAO çipli kimlik standartları, kurumsal kimlik yönetimi (IAM) ve oltalama (phishing) koruması konularında uzman siber güvenlik analisti.