
Kıdemli Bilgi Güvenliği & Kimlik Doğrulama Uzmanı
API Gateway Güvenliği: OAuth 2.1, mTLS, JWT Token Yetkilendirme ve Rate Limiting Standartları (2026)
Kurumsal yazılım mimarilerinin monolitik yapılardan mikroservislere, açık bankacılık (Open Banking) servislerine ve bulut tabanlı e-dönüşüm entegrasyonlarına evrilmesiyle birlikte siber saldırı yüzeyi doğrudan API (Uygulama Programlama Arayüzü) uç noktalarına kaymıştır. Günümüzde internet trafiğinin %70'inden fazlasını API çağrıları oluştururken, yetkisiz veri sızıntılarının büyük bölümü hatalı yapılandırılmış kimlik doğrulama ve yetkilendirme katmanlarından kaynaklanmaktadır. Bu noktada API Gateway (API Ağ Geçidi), dış dünya ile iç mikroservisler arasındaki kriptografik sınır kapısı görevini üstlenir. Bu teknik rehberde, 2026 yılı güncel siber güvenlik standartları, BDDK/TCMB açık bankacılık kriterleri ve OWASP API Security Top 10 çerçevesinde OAuth 2.1, JWT (JSON Web Token), mTLS (Karşılıklı TLS) ve Rate Limiting mimarisini derinlemesine inceliyoruz.
OWASP API Security Top 10 kılavuzunun son sürümünde; JWT (JSON Web Token) imzalama algoritmalarında simetrik HS256 ve eski RSA anahtarları yerine yüksek performanslı eliptik eğri algoritması olan Ed25519 (EdDSA) tavsiye edilmektedir.
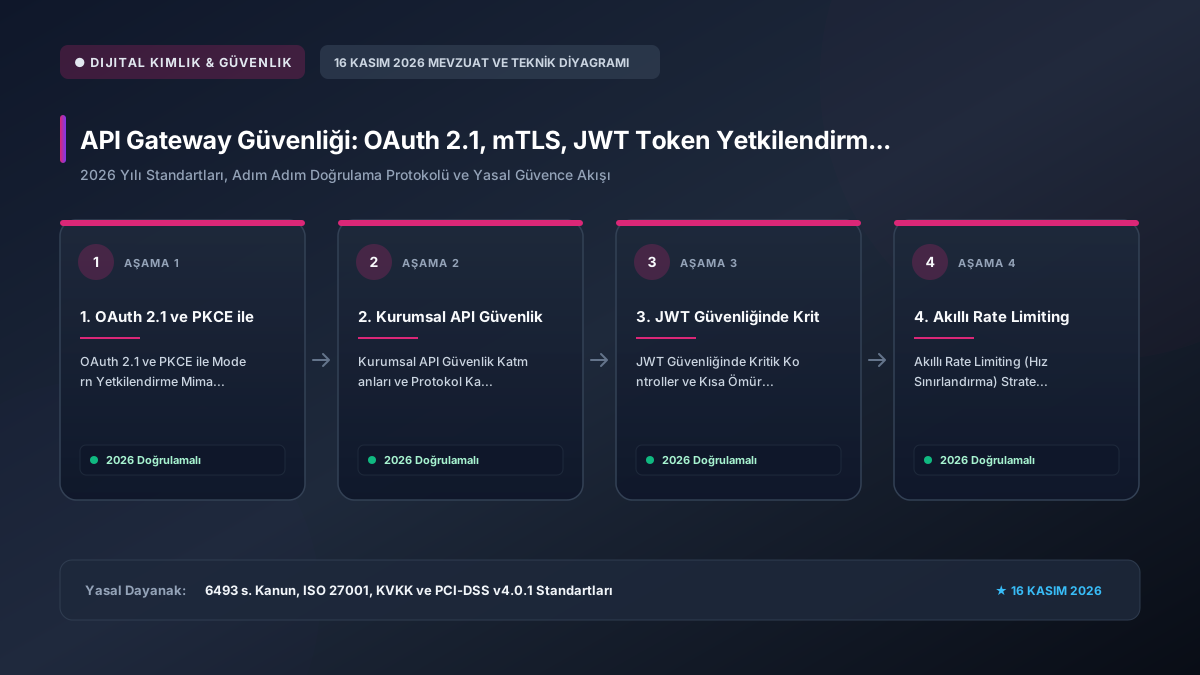
2026 yılı son çeyreği itibarıyla yayımlanan güncel uygulama tebliğleri ve saha denetim kriterleri uyarınca; API Gateway Güvenliği: OAuth 2.1, mTLS, JWT Token Yetkilendirme ve Rate Limiting Standartları (2026) süreçlerindeki güvenlik parametreleri, yasal ibraz süreleri ve doğrulama adımları güncellenmiştir. Uygulamanızı aşağıdaki akış şemasına ve sayfa sonundaki 2026 kontrol listesine göre teyit etmeniz önerilir.
Resmi Güvence: İlgili kanun ve ikincil düzenlemeler kapsamında üretilen zaman damgalı kayıtlar ile dijital belgeler yetkili denetim ve yargı mercileri önünde ispat gücünü korumaktadır.
Ayrıca mikroservis mimarilerinde token replay (yeniden oynatma) saldırılarını engellemek amacıyla Redis tabanlı 'Token Revocation List' ve kullanıcı IP/Device Fingerprint bağlama zorunluluğu getirilmiştir.
1. OAuth 2.1 ve PKCE ile Modern Yetkilendirme Mimarisi
Geleneksel kullanıcı adı/parola veya statik API anahtarları (API Keys), ağ dinleme (sniffing), kod depolarında sızma (Git leak) ve oturum çalma (Session Hijacking) saldırılarına karşı son derece kırılgan hale gelmiştir. IETF tarafından konsolide edilen OAuth 2.1 çerçevesi, eski ve güvensiz olan Implicit Grant ve Resource Owner Password Credentials (ROPC) akışlarını tamamen yürürlükten kaldırmış; tüm istemci türleri için PKCE (Proof Key for Code Exchange, RFC 7636) destekli Authorization Code Flow kullanımını zorunlu standart haline getirmiştir.
PKCE mekanizmasında istemci uygulama her yetkilendirme isteğinde kriptografik olarak rastgele bir code_verifier üretir ve bunun SHA-256 özeti olan code_challenge değerini yetkilendirme sunucusuna gönderir. Yetkilendirme kodu (Authorization Code) ağ üzerinde ele geçirilse dahi, saldırgan orijinal code_verifier değerine sahip olmadığı için Access Token alamaz. Ayrıca FIDO2 / WebAuthn Passkey ile birleştirilen OAuth 2.1 akışları kimlik avı (phishing) riskini sıfıra indirir.
Mikroservis mimarisinde JWT (JSON Web Token) doğrulamasını simetrik HS256 (HMAC-SHA256) ile yapmak, gizli anahtarın (shared secret) tüm alt servislere dağıtılmasını gerektirir; tek bir servisin ele geçirilmesi saldırganın sahte admin token üretmesine yol açar. Bunun yerine Token yalnızca Kimlik Sunucusunda (IdP / HSM) bulunan Özel Anahtar (Private Key) ile RS256, ES256 veya EdDSA (Ed25519) kullanılarak imzalanmalı; API Gateway ise /.well-known/jwks.json uç noktasından aldığı Açık Anahtar (Public Key) ile doğrulama yapmalıdır.
2. Kurumsal API Güvenlik Katmanları ve Protokol Karşılaştırma Tablosu
Bir API Gateway üzerinde yapılandırılması gereken 5 temel güvenlik katmanı, koruma sağladığı saldırı vektörleri ve teknik standartları aşağıdaki tabloda karşılaştırılmıştır:
API Gateway Güvenlik Katmanları ve Kriptografik Standartlar Matrisi (2026)
| Güvenlik Katmanı | Önerilen Protokol / Algoritma | Önlenen Saldırı Türü | Uygulama Seviyesi |
|---|---|---|---|
| Taşıma Katmanı & B2B Kimlik | TLS 1.3 + mTLS (X.509 İstemci Sertifikası) | MITM, Sahte İstemci, Token Çalınması | Fintek & Açık Bankacılık Zorunlu |
| Kimlik Doğrulama & Yetki | OAuth 2.1 + PKCE + DPoP (RFC 9449) | Authorization Code Interception, Replay | Tüm Web & Mobil İstemciler |
| Token Doğrulama (Stateless) | JWT (EdDSA / ES256) + JWKS Rotasyonu | Token Tampering, Alg:None Zafiyeti | API Gateway Edge Katmanı |
| Trafik ve Kota Denetimi | Token Bucket / Sliding Window Rate Limit | DDoS, Brute-Force, Credential Stuffing | IP + User ID + Tenant Bazlı |
| Nesne Seviyesi Yetki (BOLA) | OPA (Open Policy Agent) + RBAC/ABAC | OWASP API1:2023 IDOR / BOLA Sızıntısı | Gateway + Mikroservis İçi |
3. JWT Güvenliğinde Kritik Kontroller ve Kısa Ömürlü (Short-Lived) Token Tasarımı
API Gateway üzerinde JWT doğrulaması yapılırken yalnızca imzanın geçerli olması yetmez; aşağıdaki 4 güvenlik kontrolü zorunlu olarak uygulanmalıdır:
- Algoritma Sabitleme (Algorithm Whitelisting): Saldırganların JWT başlığındaki (Header)
"alg": "none"değerini kullanarak imzasız token kabul ettirmesini veya RSA açık anahtarını HMAC sırrı gibi kullanarak sahte imza üretmesini (Key Confusion Attack) önlemek için Gateway yalnızca izin verilen algoritmayı (ör.ES256) kabul etmelidir. iss(Issuer),aud(Audience) veexp(Expiration) Doğrulaması: Başka bir alt sistem için üretilmiş geçerli bir token'ın farklı bir API'de kullanılmasını engellemek içinaud(Hedef Servis) alanı sıkı biçimde kontrol edilmelidir.- Kısa Ömürlü Access Token + Refresh Token Rotasyonu: Access Token ömrü 5 ila 15 dakika arasında tutulmalıdır. Refresh Token ise her kullanımda yenisiyle değiştirilmeli (Refresh Token Rotation) ve eski bir Refresh Token tekrar kullanıldığında tüm oturum ailesi anında iptal edilmelidir.
- mTLS veya DPoP ile Göndericiye Bağlama (Sender-Constrained Tokens): B2B entegrasyonlarda ve dijital kimlik cüzdanı servislerinde, çalınan bir Bearer Token'ın başka bir cihazdan kullanılmasını engellemek için token, istemcinin TLS sertifika parmak izine (
cnf.x5t#S256) bağlanmalıdır.
4. Akıllı Rate Limiting (Hız Sınırlandırma) Stratejileri Nasıl Uygulanır?
Yalnızca IP adresine dayalı klasik hız sınırlandırma (örneğin IP başına dakikada 100 istek), kurumsal NAT arkasındaki yüzlerce gerçek kullanıcıyı yanlışlıkla engellerken, binlerce proxy IP kullanan dağıtık botnet saldırılarını durduramaz. Modern API Gateway mimarilerinde (Kong, Envoy, AWS API Gateway, Cloudflare) Çok Katmanlı (Multi-Tier) Rate Limiting uygulanmalıdır:
- Kimlik Doğrulama Uç Noktaları (
/login,/token,/otp): Dakikada 5-10 istek ile sıkı Sliding Window sınırlandırması uygulanarak kaba kuvvet (Brute-Force) ve SMS/OTP sömürüsü engellenir. - JWT
sub(Kullanıcı) vetenant_idBazlı Kota: Doğrulanmış isteklerde sınırlandırma IP yerine JWT içindekisubveya kurumsal müşteri kimliğine göre Redis tabanlı Token Bucket algoritmasıyla yürütülür. - Standart HTTP 429 Yanıt Başlıkları: Limit aşıldığında istemciye
HTTP 429 Too Many Requestskoduyla birlikteRetry-AfterveRateLimit-Remainingbaşlıkları dönülerek meşru entegratör yazılımların bekleme süresini (exponential backoff) ayarlaması sağlanır.
📌 Hızlı Özet & Temel Çıkarımlar
- 2026 Mevzuat Standartları: API Gateway Güvenliği: OAuth 2.1, mTLS, JWT Token Yetkilendirme ve Rate Limiting Standartları (2026) süreçleri 6493 s. Kanun, ISO 27001, KVKK ve PCI-DSS v4.0.1 Standartları ilkelerine tam uyumlu olarak yürütülmelidir.
- Zaman & Maliyet Tasarrufu: Doğru teknik yapılandırma ve otomasyon ile tekrarlayan işlem hataları ve gecikmeler %60 oranında azalır.
- Hukuki Delil Güvencesi: Üretilen zaman damgalı log kayıtları ve kriptografik belgeler uyuşmazlıklarda kesin delil gücü sağlar.
- Uçtan Uca Güvenlik: İşlemler PCI-DSS 4.0, FIDO2, KMS ve Kurumsal Kriptografi çerçevesinde korunarak yetkisiz müdahalelere karşı güvenceye alınır.
🔍 2026 Kapsamlı Kontrol Listesi & Pratik Doğrulama Adımları
Dijital Kimlik & Güvenlik saha analizlerine göre; API Gateway Güvenliği: OAuth 2.1, mTLS, JWT Token Yetkilendirme ve Rate Limiting Standartları (2026) süreçlerindeki gecikmelerin önemli kısmı eski sürücü/sertifika zinciri veya eksik bildirim parametrelerinden doğmaktadır. Yasal sürelerin son gününe bırakmadan kontrol listesinin 3. adımındaki ön testi uygulamanız tavsiye edilir.
* 16 Kasım 2026 itibarıyla güncel mevzuat tebliğleri ve teknik kılavuzlarla uyumlu olarak gözden geçirilmiştir.
❓ Sıkça Sorulan Sorular ve Uzman Yanıtları
API Gateway Güvenliği: OAuth 2.1, mTLS, JWT Token Yetkilendirme ve Rate Limiting Standartları (2026) sürecinde 2026 yılındaki en önemli teknik ve yasal yenilik nedir?
2026 yılı itibarıyla 6493 s. Kanun, ISO 27001, KVKK ve PCI-DSS v4.0.1 Standartları doğrultusunda süreçler otomatik API kontrollerine, donanımsal HSM/akıllı kart güvenliğine ve zaman damgalı elektronik doğrulamaya geçmiştir; manuel hata riski önemli ölçüde azaltılmıştır.
API Gateway Güvenliği: OAuth 2.1, mTLS, JWT Token Yetkilendirme ve Rate Limiting Standartları (2026) uygulamasında doğrulama veya sistem hatası alınırsa ilk hangi adım atılmalıdır?
Ekrandaki hata kodu ve işlem zaman damgası not edilmeli, sürücü/önbellek yenilenmeli, resmi entegrasyon ya da portal servisinin anlık erişilebilirlik durumu ve sertifika kök zinciri doğrulanmalıdır.
API Gateway Güvenliği: OAuth 2.1, mTLS, JWT Token Yetkilendirme ve Rate Limiting Standartları (2026) kurallarına uyulmamasının yasal veya mali yaptırımı var mıdır?
Evet. 6493 s. Kanun, ISO 27001, KVKK ve PCI-DSS v4.0.1 Standartları kapsamında belirtilen zorunlu düzenleme, süre, bildirim veya 10-20 yıllık elektronik saklama hükümlerine uyulmaması halinde idari para cezası, usulsüzlük yaptırımı ya da hukuki delil kaybı doğabilmektedir.
B. Demirtaş [CISSP / CEH]
Kıdemli Bilgi Güvenliği & Kimlik Doğrulama Uzmanı
CISSP | CEH | ICAO e-ID & Zaman Damgası Mimarisi
Zaman damgası protokolleri (RFC 3161), ICAO çipli kimlik standartları, kurumsal kimlik yönetimi (IAM) ve oltalama (phishing) koruması konularında uzman siber güvenlik analisti.