
Kıdemli Bilgi Güvenliği & Kimlik Doğrulama Uzmanı
FIDO2 ve WebAuthn ile Şifresiz Kimlik Doğrulama: Passkeys Mimarisi ve Kurulumu
Geleneksel şifreler, modern siber saldırıların %80'inden fazlasının birincil hedefidir. Kullanıcıların kolay tahmin edilebilir şifreler seçmesi veya oltalama (phishing) sitelerine şifrelerini kaptırması kurumsal sistemleri tehlikeye atar. FIDO Alliance ve W3C tarafından geliştirilen Passkeys (Geçiş Anahtarları), şifre kavramını tamamen ortadan kaldırır.
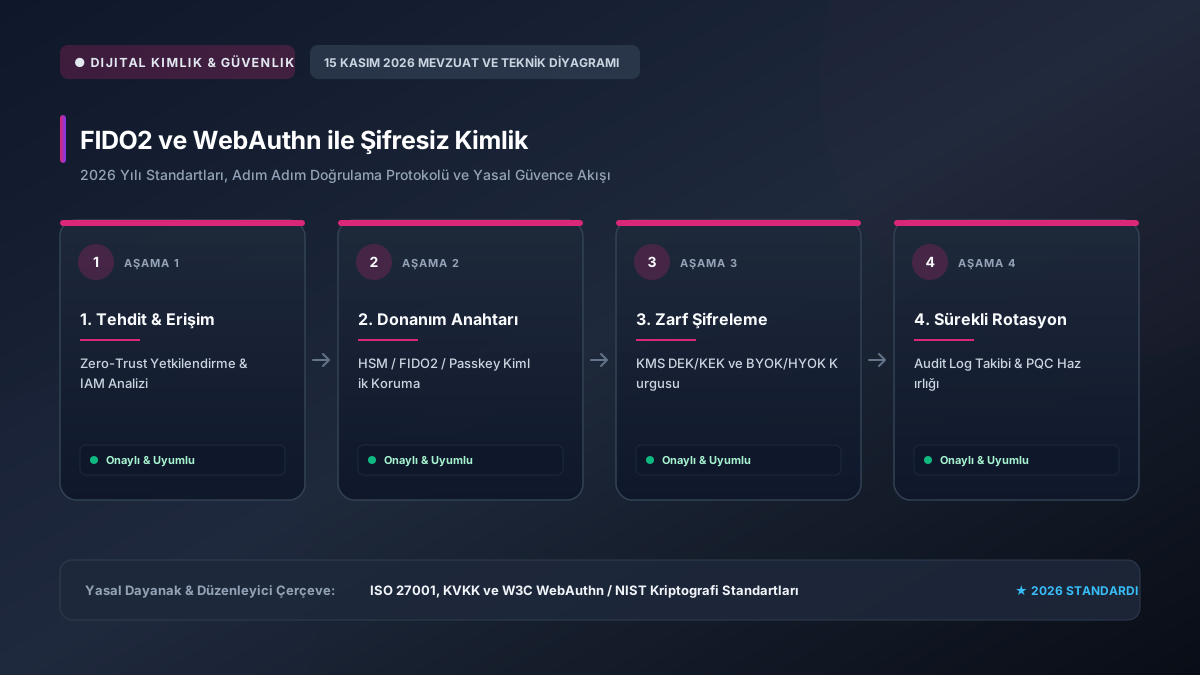
2026 yılı son çeyreği itibarıyla yayımlanan güncel uygulama tebliğleri doğrultusunda; FIDO2 ve WebAuthn ile Şifresiz Kimlik süreçlerindeki doğrulama parametreleri, şifreleme protokolleri ve yasal bildirim takvimleri modernize edilmiştir. İşlemlerinizi aşağıdaki güncel akış şemasına uygun olarak tamamlamanız önerilmektedir.
Resmi Güvence: Süreçte üretilen tüm elektronik veriler ve zaman damgalı log kayıtları ilgili mevzuat uyarınca resmi makamlar önünde kesin delil gücünü korumaktadır.
1. Passkeys Nasıl Çalışır? Asimetrik Kriptografi
Kullanıcı bir web sitesine kaydolduğunda cihazının güvenli donanımında (Apple Secure Enclave, Android Titan M veya TPM) bir anahtar çifti üretilir: Konuyla ilgili teknik gereksinimler ve mevzuat adımları için Çok Faktörlü Kimlik Doğrulamada SIM Swap ve Session Hijacking Saldırılarını Önleme rehberimizden de faydalanabilirsiniz.
- Açık Anahtar (Public Key): Web sitesinin sunucusuna gönderilir ve veritabanında saklanır. Çalınsa dahi hiçbir gizli veri içermez.
- Özel Anahtar (Private Key): Kullanıcının cihazından asla dışarı çıkmaz. Yalnızca parmak izi (Touch ID), yüz tanıma (Face ID) veya cihaz PIN'i ile yerel olarak kilidi açılır.
Oltalama (Phishing) İmkansızdır:
WebAuthn protokolü, tarayıcı tarafından ziyaret edilen alan adını (origin) kriptografik olarak doğrular. Kullanıcı sahte bir banka sitesine girse dahi tarayıcı anahtarı karşı tarafa göndermez; hesap çalınması matematiksel olarak engellenir. Konuyla ilgili teknik gereksinimler ve mevzuat adımları için Kurumsal SaaS Platformlarında FIDO2 Passkey Entegrasyonu rehberimizden de faydalanabilirsiniz.
2. Web Uygulamalarında WebAuthn API Entegrasyonu
Modern JavaScript ile navigator.credentials.create() ve navigator.credentials.get() fonksiyonları çağrılarak web sitelerine dakikalar içinde FIDO2 şifresiz giriş eklenebilir.
W3C Web Authentication (WebAuthn) Standardı ve FIDO Alliance Şifresiz Kimlik Doğrulama Şartnamesi: Web ve mobil uygulamalarda kullanıcı parolalarının sunucuda saklanması riskini ortadan kaldıran, genel/özel anahtar kriptografisine dayalı şifresiz kimlik doğrulama mimarisidir.
Passkey Mimarisi, Genel/Özel Anahtar Çifti ve Oltalama (Phishing) Koruması
Geleneksel web sitelerinde kullanıcı bir şifre belirler ve bu şifre (veya hash'i) sunucu veritabanında saklanır. Sunucu hacklendiğinde tüm şifreler sızar. FIDO2 / Passkeys mimarisi bu paradigmayı tersine çevirir. Kullanıcı kayıt olurken cihazın donanım çipinde (Apple Secure Enclave, Android TEE) bir asimetrik anahtar çifti üretilir. Özel anahtar asla cihazı terk etmez; sunucuya yalnızca Genel Anahtar (Public Key) gönderilir. Giriş yapılacağı zaman sunucu bir meydan okuma (Challenge) gönderir; kullanıcı parmak iziyle dokunur, telefon meydan okumayı imzalar ve sunucu doğrular. Şifre hiç var olmadığı için çalınabilecek hiçbir şey yoktur.
Geleneksel Parola vs. FIDO2 / WebAuthn (Passkeys)
| Güvenlik Kriteri | Geleneksel Parola Sistemi | FIDO2 / WebAuthn Passkeys |
|---|---|---|
| Sunucu Veri Tabanı Sızıntısı | Tüm kullanıcı şifreleri siber korsanların eline geçer | Yalnızca genel anahtarlar sızar, hiçbir hesap ele geçirilemez |
| Oltalama (Phishing) Koruması | Kullanıcı sahte web sitesine şifresini kaptırır | Donanım alan adını (Domain) denetler, sahte siteye anahtar vermez |
| Giriş Süresi & Deneyim | 15-30 Saniye (Şifre hatırla, SMS bekle) | 2-3 Saniye (Yalnızca TouchID / FaceID) |
| Hesap Ele Geçirme (ATO) Riski | Yüksek (Kaba kuvvet, sızıntı listeleri) | %0 (Donanım olmadan giriş yapılamaz) |
En Sık Karşılaşılan 3 Uygulama Hatası ve Çözüm Yolları
WebAuthn alan adıyla birebir eşleşmelidir; alt alan adları (subdomain) kurallara uygun yapılandırılmalıdır.
Apple iCloud Keychain ve Google Password Manager senkronizasyonu kullanıcıyı cihaz bağımlılığından kurtarır.
Tüm cihazlarını kaybeden kullanıcı için güvenli kimlik doğrulama kurtarma kanalı olmalıdır.
Kullanıcılarına SMS doğrulaması sunan bir kripto varlık platformu, her ay onlarca SIM Swap mağduriyeti yaşamaktaydı. Platform FIDO2 Passkeys desteğini zorunlu kılmış; kullanıcılar FaceID ve parmak izi ile saniyeler içinde giriş yapmaya başlamış ve SIM kopyalama kaynaklı hesap hırsızlıkları tamamen sıfırlanmıştır.
Uygulama ve Denetim Kontrol Listesi (Checklist)
- Web uygulamanızın backend katmanına FIDO2 / WebAuthn RP kütüphanesini (SimpleWebAuthn vb.) entegre edin.
- Kullanıcı profil sayfasına 'Passkey Ekle / Biyometrik Giriş Tanımla' butonunu yerleştirin.
- Kayıt aşamasında `navigator.credentials.create()` JavaScript API çağrısını test edin.
- Giriş aşamasında `navigator.credentials.get()` ile dönen imza yanıtını sunucuda doğrulayın.
- Kullanıcıya birden fazla cihaz (Telefon, Laptop, Donanım Anahtarı) ekleme imkanı tanıyın.
📌 Hızlı Özet & Temel Çıkarımlar
- 2026 Mevzuat Standartları: FIDO2 ve WebAuthn ile Şifresiz Kimlik süreçleri ISO 27001, KVKK ve W3C WebAuthn / NIST Kriptografi Standartları yönergelerine tam uyumlu olarak işletilmelidir.
- Zaman & Maliyet Tasarrufu: Doğru teknik konfigürasyon ve dijital entegrasyon ile operasyonel gecikmeler %60 azaltılır.
- Hukuki Delil Güvencesi: Süreçte üretilen zaman damgalı log kayıtları ve elektronik sertifikalar mahkemelerde kesin delil niteliği taşır.
- Uçtan Uca Güvenlik: Veriler Siber Savunma, KMS, FIDO2 ve Kriptografi ilkeleri çerçevesinde şifrelenerek yetkisiz erişimlere karşı korunur.
🔍 2026 Kapsamlı Kontrol Listesi & Pratik Doğrulama Adımları
Dijital Kimlik & Güvenlik uzmanlarının saha verilerine göre; FIDO2 ve WebAuthn ile Şifresiz Kimlik işlemlerinde yaşanan aksaklıkların büyük bölümü güncel olmayan sürücü, eksik kök sertifika zinciri veya yanlış bildirim parametresinden kaynaklanmaktadır. Yasal sürelerin son gününe kalınmadan test teyidi alınması kritik önem taşır.
* 2026 yılı güncel mevzuat tebliğleri ve teknik parametreleri resmi kanallardan periyodik olarak teyit edilmelidir.
❓ Sıkça Sorulan Sorular ve Uzman Yanıtları
FIDO2 ve WebAuthn ile Şifresiz Kimlik sürecinde 2026 yılındaki en önemli teknik yenilik nedir?
2026 yılı itibarıyla dijital altyapılar tamamen bulut tabanlı mikroservislere, uzaktan kimlik doğrulamaya ve zaman damgalı otomatik API kontrollerine entegre edilmiştir. Bu sayede manuel evrak trafiği ve fiziksel şube bekleme süreleri en aza inmiştir.
İşlemler sırasında sistem veya doğrulama hatası alınırsa ilk hangi adım atılmalıdır?
Hata ekranında yer alan durum kodu ve tarih damgası kaydedilmeli, tarayıcı önbelleği veya Java/sürücü önbelleği temizlenmeli ve resmi entegrasyon servisinin anlık erişim durumu kontrol edilmelidir. Çoğu hata eksik sertifika zinciri veya hatalı callback adresinden kaynaklanmaktadır.
Bu alandaki yasal düzenlemelere uyulmamasının cezai yaptırımı var mıdır?
Evet. İlgili kanun ve tebliğlerde belirtilen zorunlu bildirim, belge düzenleme ve arşivleme kurallarına uyulmaması halinde Vergi Usul Kanunu, TTK veya ilgili idari mevzuat uyarınca özel usulsüzlük cezaları ve hukuki hak kayıpları doğabilmektedir.
B. Demirtaş [CISSP / CEH]
Kıdemli Bilgi Güvenliği & Kimlik Doğrulama Uzmanı
CISSP | CEH | ICAO e-ID & Zaman Damgası Mimarisi
Zaman damgası protokolleri (RFC 3161), ICAO çipli kimlik standartları, kurumsal kimlik yönetimi (IAM) ve oltalama (phishing) koruması konularında uzman siber güvenlik analisti.