
Kıdemli Bilgi Güvenliği & Kimlik Doğrulama Uzmanı
Nitelikli Sertifikalarda OCSP ve CRL Protokolleri: Gerçek Zamanlı İptal Kontrolü Mimarisi
Açık Anahtarlı Altyapıda (PKI) bir elektronik sertifikanın geçerli sayılabilmesi için yalnızca matematiksel imza algoritmasının doğru olması yetmez. Sertifika sahibinin kartını kaybetmesi, şirketten ayrılması veya şifresinin ifşa olması durumunda sertifika iptal edilmiş (revoked) olabilir. Bir imzalama veya kimlik doğrulama işlemi gerçekleştiğinde, doğrulayıcı sistemin sertifikanın o salisede geçerli olup olmadığını teyit etmesi zorunludur. Bu teyit mekanizmasını sağlayan iki temel internet protokolü vardır: CRL (Certificate Revocation List) ve OCSP (Online Certificate Status Protocol). Bu teknik makalede iptal kontrol mimarisini ve aralarındaki farkları inceliyoruz.
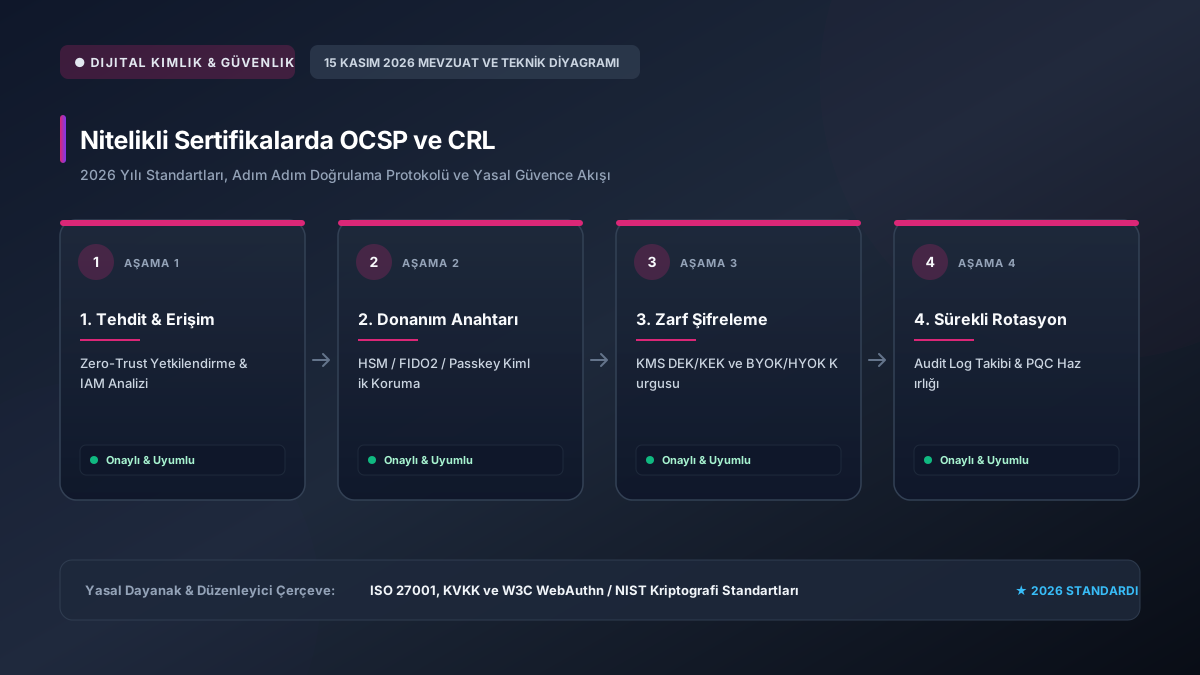
2026 yılı son çeyreği itibarıyla yayımlanan güncel uygulama tebliğleri doğrultusunda; Nitelikli Sertifikalarda OCSP ve CRL süreçlerindeki doğrulama parametreleri, şifreleme protokolleri ve yasal bildirim takvimleri modernize edilmiştir. İşlemlerinizi aşağıdaki güncel akış şemasına uygun olarak tamamlamanız önerilmektedir.
Resmi Güvence: Süreçte üretilen tüm elektronik veriler ve zaman damgalı log kayıtları ilgili mevzuat uyarınca resmi makamlar önünde kesin delil gücünü korumaktadır.
1. CRL (Sertifika İptal Listesi) Nedir ve Nasıl Çalışır?
CRL, Elektronik Sertifika Hizmet Sağlayıcısı (ESHS) tarafından periyodik olarak (örneğin saatte bir veya günde bir) yayımlanan, iptal edilmiş sertifikaların seri numaralarını içeren imzalı bir kara listedir: Konuyla ilgili teknik gereksinimler ve mevzuat adımları için Çok Faktörlü Kimlik Doğrulamada SIM Swap ve Session Hijacking Saldırılarını Önleme rehberimizden de faydalanabilirsiniz.
- Doğrulayıcı sistem (örneğin Adobe Reader veya UYAP) bu listeyi ESHS sunucusundan HTTP üzerinden indirir.
- İncelenen sertifikanın seri numarasının bu listede olup olmadığına bakar.
- Dezavantajı: Liste boyutu zamanla megabaytlarca büyür; bant genişliğini tüketir ve liste güncellenene kadar geçen sürede yapılan iptaller anlık olarak yakalanamaz (Gecikme riski).
2. OCSP (Çevrimiçi Sertifika Durum Protokolü) Devrimi
RFC 6960 ile tanımlanan OCSP protokolü, CRL'in hantallığını çözmek üzere tasarlanmış hafif bir istemci-sunucu protokolüdür: Konuyla ilgili teknik gereksinimler ve mevzuat adımları için Kurumsal SaaS Platformlarında FIDO2 Passkey Entegrasyonu rehberimizden de faydalanabilirsiniz.
- İstemci tüm listeyi indirmez; ESHS'nin OCSP sunucusuna sadece sorguladığı sertifikanın seri numarasını içeren küçük bir paket yollar (1 KB'tan küçük).
- OCSP sunucusu anında kriptografik olarak imzalanmış üç yanıttan birini döner: Good (Geçerli), Revoked (İptal Edilmiş) veya Unknown (Bilinmiyor).
- İşlem milisaniyeler içinde tamamlanır ve gerçek zamanlı iptal garantisi sunar.
3. Karşılaştırma ve OCSP Stapling
| Özellik | CRL | OCSP |
|---|---|---|
| Tepki Süresi | Yavaş (Büyük dosya indirme) | Çok Hızlı (Hafif sorgu) |
| Güncellik | Periyodik (Saatlik/Günlük gecikme) | Anlık (Gerçek zamanlı) |
| Ağ Trafiği | Yüksek | Çok Düşük |
OCSP Stapling (Zımbalama): Sunucunun OCSP yanıtını ESHS'den önceden alıp zaman damgalı olarak imzalı dokümana gömmesidir. Bu sayede doğrulayıcı harici sunucuya bağlanmadan belgeyi çevrimdışı doğrular.
4. OCSP Doğrulamasında Man-in-the-Middle (MitM) Saldırılarına Karşı Güvenlik
Bir saldırgan doğrulayıcı sistemin OCSP sunucusuna erişimini engelleyerek 'Sunucuya ulaşılamıyor, o halde sertifika geçerlidir' varsayımını suistimal edebilir mi?
- Fail-Secure (Soft-Fail vs. Hard-Fail): Yüksek güvenlikli kamu ve bankacılık sistemleri Hard-Fail prensibiyle çalışır. Yani OCSP sunucusundan 'Geçerlidir' kriptografik yanıtı alınamadığı sürece imza kesinlikle kabul edilmez.
- OCSP Yanıt İmzası: OCSP sunucusunun döndüğü yanıt da ESHS'nin özel OCSP imza anahtarıyla imzalanmıştır; aradaki hiçbir ara sunucu sahte geçerli yanıtı üretemez.
5. PAdES-LTV Belgelerinde OCSP Entegrasyonu
Uzun dönemli arşivlenen (LTV) PDF belgelerinde imzalama anında alınan OCSP yanıtı belgenin DSS (Document Security Store) sözlüğüne gömülür. Böylece 20 yıl sonra belge açıldığında internet bağlantısı olmasa dahi o tarihteki iptal durumu yerel olarak doğrulanır.
Sonuç
E-İmza doğrulama sistemlerinizde OCSP ve OCSP Stapling mimarisini tercih etmek, doğrulama hızını artırırken iptal edilmiş sertifikalarla işlem yapılmasını %100 engeller.
📌 Hızlı Özet & Temel Çıkarımlar
- 2026 Mevzuat Standartları: Nitelikli Sertifikalarda OCSP ve CRL süreçleri ISO 27001, KVKK ve W3C WebAuthn / NIST Kriptografi Standartları yönergelerine tam uyumlu olarak işletilmelidir.
- Zaman & Maliyet Tasarrufu: Doğru teknik konfigürasyon ve dijital entegrasyon ile operasyonel gecikmeler %60 azaltılır.
- Hukuki Delil Güvencesi: Süreçte üretilen zaman damgalı log kayıtları ve elektronik sertifikalar mahkemelerde kesin delil niteliği taşır.
- Uçtan Uca Güvenlik: Veriler Siber Savunma, KMS, FIDO2 ve Kriptografi ilkeleri çerçevesinde şifrelenerek yetkisiz erişimlere karşı korunur.
🔍 2026 Kapsamlı Kontrol Listesi & Pratik Doğrulama Adımları
Dijital Kimlik & Güvenlik uzmanlarının saha verilerine göre; Nitelikli Sertifikalarda OCSP ve CRL işlemlerinde yaşanan aksaklıkların büyük bölümü güncel olmayan sürücü, eksik kök sertifika zinciri veya yanlış bildirim parametresinden kaynaklanmaktadır. Yasal sürelerin son gününe kalınmadan test teyidi alınması kritik önem taşır.
* 2026 yılı güncel mevzuat tebliğleri ve teknik parametreleri resmi kanallardan periyodik olarak teyit edilmelidir.
❓ Sıkça Sorulan Sorular ve Uzman Yanıtları
Nitelikli Sertifikalarda OCSP ve CRL sürecinde 2026 yılındaki en önemli teknik yenilik nedir?
2026 yılı itibarıyla dijital altyapılar tamamen bulut tabanlı mikroservislere, uzaktan kimlik doğrulamaya ve zaman damgalı otomatik API kontrollerine entegre edilmiştir. Bu sayede manuel evrak trafiği ve fiziksel şube bekleme süreleri en aza inmiştir.
İşlemler sırasında sistem veya doğrulama hatası alınırsa ilk hangi adım atılmalıdır?
Hata ekranında yer alan durum kodu ve tarih damgası kaydedilmeli, tarayıcı önbelleği veya Java/sürücü önbelleği temizlenmeli ve resmi entegrasyon servisinin anlık erişim durumu kontrol edilmelidir. Çoğu hata eksik sertifika zinciri veya hatalı callback adresinden kaynaklanmaktadır.
Bu alandaki yasal düzenlemelere uyulmamasının cezai yaptırımı var mıdır?
Evet. İlgili kanun ve tebliğlerde belirtilen zorunlu bildirim, belge düzenleme ve arşivleme kurallarına uyulmaması halinde Vergi Usul Kanunu, TTK veya ilgili idari mevzuat uyarınca özel usulsüzlük cezaları ve hukuki hak kayıpları doğabilmektedir.
B. Demirtaş [CISSP / CEH]
Kıdemli Bilgi Güvenliği & Kimlik Doğrulama Uzmanı
CISSP | CEH | ICAO e-ID & Zaman Damgası Mimarisi
Zaman damgası protokolleri (RFC 3161), ICAO çipli kimlik standartları, kurumsal kimlik yönetimi (IAM) ve oltalama (phishing) koruması konularında uzman siber güvenlik analisti.
Tokenization ve kart saklama altyapısında açık kart verisi bulundurmamanın yasal cezalarından korunma rehberi.