
Kıdemli Bilgi Güvenliği & Kimlik Doğrulama Uzmanı
Bulut Güvenliği: AWS, Azure ve GCP'de KMS Anahtar Yönetimi ve Veri Şifreleme
Kurumsal şirketlerin veritabanlarını, belge arşivlerini ve ERP mikroservislerini AWS, Microsoft Azure veya Google Cloud (GCP) gibi genel bulut platformlarına taşırken karşılaştıkları en temel siber güvenlik endişesi, hassas müşteri verilerinin yetkisiz üçüncü taraflarca veya yabancı yargı makamlarının bulut sağlayıcıya yönelttiği celplerle erişilebilir hale gelmesi riskidir. Bu endişeyi kriptografik olarak bertaraf etmenin modern standardı, merkezi Anahtar Yönetim Sistemleri (KMS - Key Management Service) ve Zarf Şifreleme (Envelope Encryption) mimarisidir. Bu teknik rehberde, üç büyük bulut sağlayıcısında anahtar hakimiyetini nasıl kurumsal kontrolünüzde tutabileceğinizi inceliyoruz.
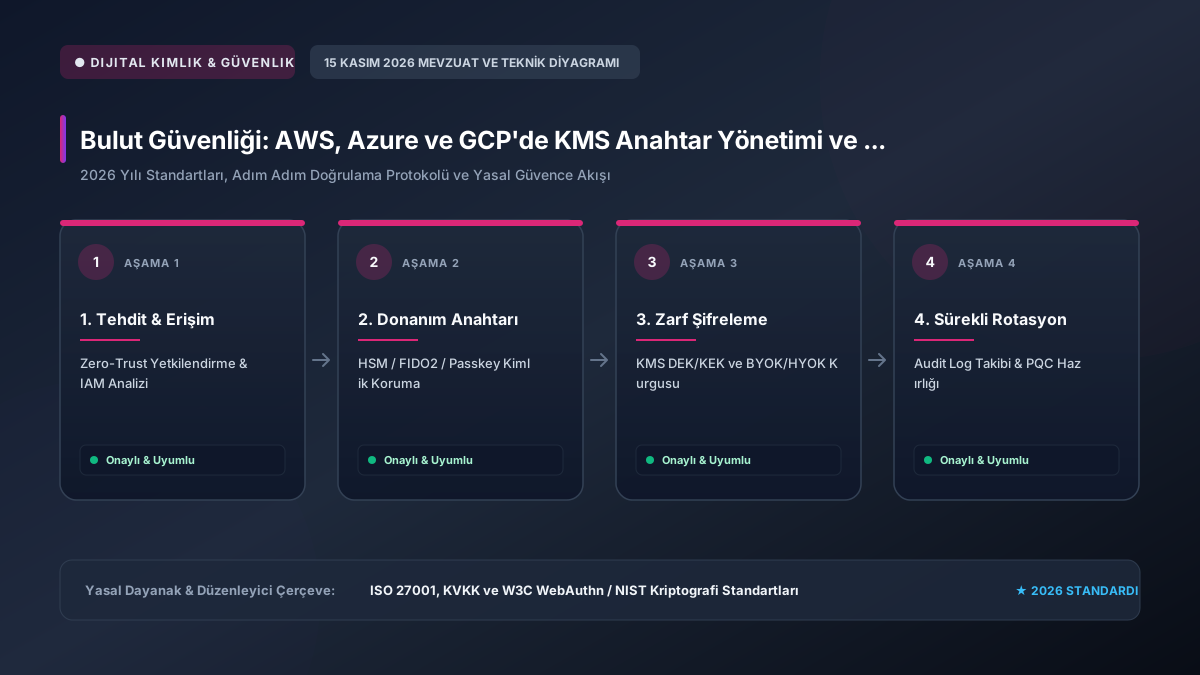
1. Zarf Şifreleme (Envelope Encryption) Nasıl Çalışır?
Terabaytlarca büyüklükteki S3 kovalarını veya veritabanı bloklarını ağ üzerinden KMS API'sine gönderip şifrelemek hem yüksek gecikme (latency) yaratır hem de bant genişliği limitlerine takılır. Bu yüzden bulut sağlayıcıları iki katmanlı bir kriptografik hiyerarşi kullanır:
- Veri Şifreleme Anahtarı (DEK - Data Encryption Key): Doğrudan verinin bulunduğu sunucu belleğinde yüksek hızda
AES-256-GCMalgoritmasıyla dosyaları ve disk bloklarını şifreleyen simetrik anahtardır. - Kök Şifreleme Anahtarı (KEK / KMS Key - CMK): Sadece FIPS 140-2/3 Level 3 sertifikalı Donanımsal Güvenlik Modülü (HSM) kümesinin donanım sınırları içinde yaşayan ve asla açık metin (plaintext) olarak dışarı çıkarılamayan ana anahtardır.
- Şifrelenmiş DEK Saklaması: Veri şifrelendikten sonra kullanılan DEK'nin kopyası KMS Kök Anahtarıyla şifrelenir (Encrypted DEK) ve şifreli verinin yanına metadata olarak yazılır; orijinal açık DEK RAM'den derhal silinir. Veriyi okumak isteyen yetkili uygulama KMS'e gidip yalnızca küçük Encrypted DEK'i çözdürür.
🔑 Kendi Anahtarını Getir (BYOK) vs. Kendi Anahtarını Tut (HYOK):
Regülasyona tabi bankacılık ve savunma sanayii kuruluşları, anahtarın bulut sağlayıcı tarafından üretilmesini yeterli görmez. BYOK (Bring Your Own Key) modelinde anahtar şirket içi HSM'de üretilip bulut HSM'ine şifreli içe aktarılır (import). HYOK (Hold Your Own Key) modelinde ise kök anahtar hiçbir zaman buluta yüklenmez; şirket veri merkezindeki HSM üzerinde kalır ve bulut uygulaması her şifre çözme talebini XKS (External Key Store) tüneliyle kurum içi HSM'e sorar.
2. AWS KMS, Azure Key Vault ve GCP Cloud KMS Karşılaştırması
Üç büyük bulut platformunun anahtar yönetimi, harici anahtar desteği ve donanım izolasyon yetenekleri aşağıdaki tabloda özetlenmiştir:
| Güvenlik Özelliği | AWS KMS & CloudHSM | Microsoft Azure Key Vault | Google Cloud KMS |
|---|---|---|---|
| Donanım İzolasyonu | Custom Key Store (CloudHSM) | Managed HSM (Tek Kiracılı) | Cloud HSM (FIPS 140-2 L3) |
| Harici Anahtar (HYOK / EKM) | AWS KMS External Key Store (XKS) | Double Key Encryption (DKE) | Cloud External Key Manager (EKM) |
| Otomatik Anahtar Rotasyonu | 90 - 2560 gün arası özelleştirilebilir | Key Rotation Policy ile otomatik | Schedule-based otomatik rotasyon |
| Kuantum Sonrası Hazırlık | Hibrit ML-KEM TLS aktarım desteği | SymCrypt PQC modülleri entegre | Tink Kütüphanesi ile PQC desteği |
3. Sıfır Güven (Zero-Trust) İçin KMS Politikası En İyi Uygulamaları
Anahtarların çalınmasını veya yanlış servislerin hassas veriyi çözmesini engellemek için IAM yetkilendirmesinde şu kurallar mutlak uygulanmalıdır:
- En Az Yetki İlkesi (IAM vs. Key Policy Ayrımı): KMS yöneticisi (
kms:CreateKey,kms:ScheduleKeyDeletion) ile anahtar kullanıcısı (kms:Decrypt) rolleri mutlaka ayrılmalıdır. Sistem yöneticisi anahtarı silebilmeli ama içindeki müşteri verisini çözememelidir. - Anahtar Silme Kilidi (Deletion Waiting Period): KMS kök anahtarları kazara veya fidye yazılımı saldırısı nedeniyle asla anında silinmemelidir. 7 ila 30 günlük zorunlu bekleme süresi (PendingDeletion) tanımlanarak CloudTrail/Audit log alarmları kurulmalıdır.
- Encryption Context (Bağlamsal Doğrulama): Uygulama veriyi şifrelerken
{"tenant_id": "firma_a"}gibi ek doğrulanmış veri (AAD) ekleyerek aynı anahtarla başka kiracının (tenant) verisinin çözülmesini matematiksel olarak engelleyin.
4. Sıkça Sorulan Sorular (SSS)
KMS anahtarını otomatik döndürdüğümde (Key Rotation) eski yedeklerdeki veriler okunabilir mi?
Evet. KMS otomatik anahtar rotasyonu yaptığında eski anahtar materyalini silmez, yalnızca pasif bir sürüm kimliği (Key Version ID) olarak arşivde saklar ve yeni şifrelemeler için yeni anahtar sürümünü aktif kılar. Bu sayede eski tarihli S3 yedekleriniz veya veritabanı snapshot'larınız kesintisiz çözülebilir.
Verilerimi müşteri yönetimli anahtar (CMK) ile şifrelemek maliyeti çok artırır mı?
Standart CMK anahtarları aylık 1 USD civarında sembolik bir ücrete sahiptir ve 10.000 API isteği birkaç sent tutar. Maliyeti düşürmek için S3 Bucket Keys veya veritabanı tarafında DEK önbellekleme (Data Key Caching) aktif edilerek KMS API çağrı sayısı %99'a kadar azaltılabilir.
Yönetilen KMS yerine neden bağımsız donanımsal HSM (CloudHSM) tercih edilir?
Çok kiracılı (multi-tenant) standart KMS hizmetlerinde HSM donanımı bulut sağlayıcı tarafından yönetilir. BDDK ödeme kuruluşları veya PCI-DSS / eIDAS nitelikli imza servisleri tek kiracılı fiziksel izolasyon ve PKCS#11 doğrudan erişim gerektirdiğinde özel CloudHSM zorunlu hale gelir. Bu süreçte teknik detaylar ve mevzuat takibi için Session Hijacking Saldırılarını Önleme rehberimizdeki pratik aşamaları da inceleyebilirsiniz.
B. Demirtaş [CISSP / CEH]
Kıdemli Bilgi Güvenliği & Kimlik Doğrulama Uzmanı
CISSP | CEH | ICAO e-ID & Zaman Damgası Mimarisi
Zaman damgası protokolleri (RFC 3161), ICAO çipli kimlik standartları, kurumsal kimlik yönetimi (IAM) ve oltalama (phishing) koruması konularında uzman siber güvenlik analisti.
Veriyi bulutta şifrelemek tek başına yetmiyor; şifreleme anahtarının kimin kontrolünde olduğu KVKK, BDDK ve GDPR denetimlerinde belirleyici oluyor. HYOK (Hold Your Own Key) yaklaşımı kritik finans ve sağlık projelerinde altın standart haline geldi.