
Kıdemli Bilgi Güvenliği & Kimlik Doğrulama Uzmanı
Adli Bilişim Perspektifi: USB E-İmza Token Kopyalama ve Hırsızlık Vakalarının Analizi
E-İmza Token'larının Fiziksel ve Mantıksal Güvenlik Zafiyetleri
Kurumsal dünyada elektronik imza süreçleri, genellikle fiziksel USB token'lar (örneğin, Nitelikli Elektronik Sertifika barındıran akıllı kartlar) üzerinden yürütülmektedir. Ancak, bu cihazların fiziksel güvenliğinin ihlal edilmesi veya zararlı yazılımlar aracılığıyla mantıksal saldırılara maruz kalması, adli bilişim uzmanları için karmaşık vakalar yaratmaktadır. Bir e-imza token'ının kopyalanması veya yetkisiz kullanılması durumunda, olayın nasıl gerçekleştiğini belirlemek için derinlemesine bir adli bilişim analizi (forensics) yapılması şarttır. Bu analiz, işletim sistemi loglarından, USB aygıt geçmişinden ve ağ trafiği kayıtlarından elde edilen verilerin birleştirilmesini gerektirir.
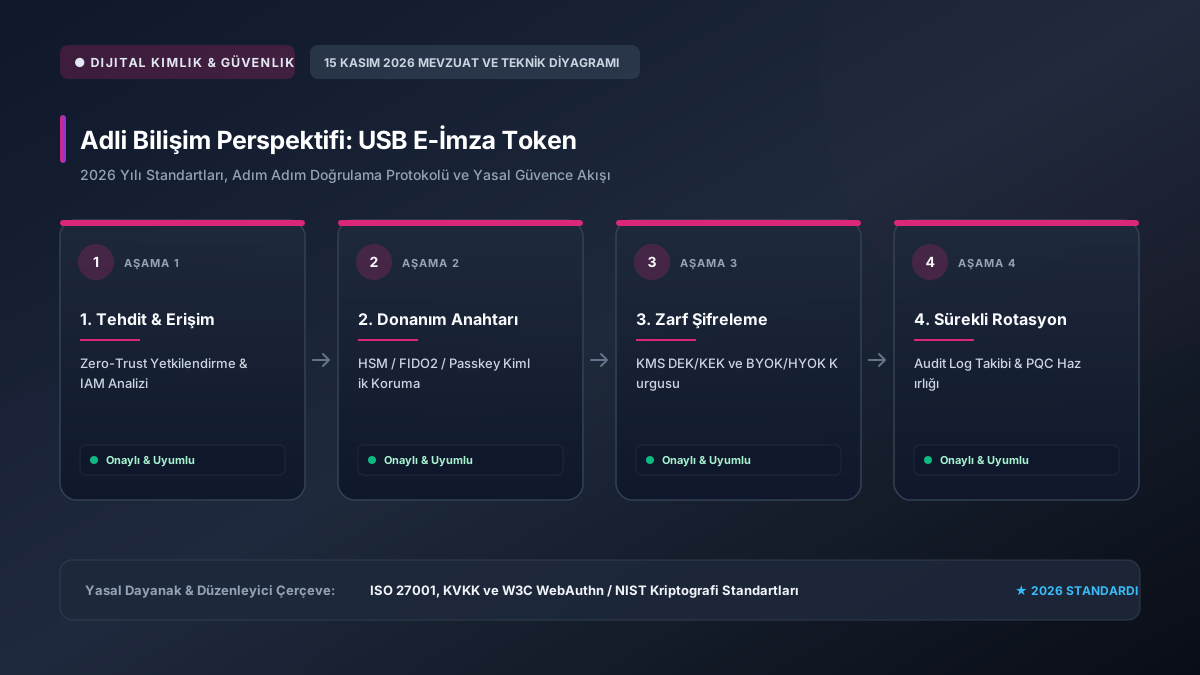
2026 yılı son çeyreği itibarıyla yayımlanan güncel uygulama tebliğleri doğrultusunda; Adli Bilişim Perspektifi: USB E-İmza Token süreçlerindeki doğrulama parametreleri, şifreleme protokolleri ve yasal bildirim takvimleri modernize edilmiştir. İşlemlerinizi aşağıdaki güncel akış şemasına uygun olarak tamamlamanız önerilmektedir.
Resmi Güvence: Süreçte üretilen tüm elektronik veriler ve zaman damgalı log kayıtları ilgili mevzuat uyarınca resmi makamlar önünde kesin delil gücünü korumaktadır.
Mantıksal Kopyalama ve Bellek Dökümü Analizi
Çoğu donanımsal token, özel anahtarın (private key) dışarı çıkarılmasını engelleyecek şekilde tasarlanmıştır. İşlemler cihazın içindeki kriptografik çipte gerçekleşir. Ancak, saldırganlar genellikle "Pass-the-Hash" benzeri teknikler veya bellek dökümü (memory dump) yöntemleriyle, PIN kodunu veya oturum anahtarlarını ele geçirmeye çalışırlar. Bir adli bilişim soruşturmasında, analistler hedef bilgisayarın RAM imajını alarak, token ile iletişim kuran ara katman yazılımlarının (middleware) veya PKCS#11 kütüphanelerinin hafıza alanlarını incelerler. Bu aşamada, yetkisiz bir sürecin token'a PIN gönderip göndermediği tespit edilebilir. Konuyla ilgili teknik gereksinimler ve mevzuat adımları için Çok Faktörlü Kimlik Doğrulamada SIM Swap ve Session Hijacking Saldırılarını Önleme rehberimizden de faydalanabilirsiniz.
Fiziksel Müdahale ve Yan Kanal Saldırıları (Side-Channel Attacks)
Daha sofistike saldırılarda, doğrudan token'ın donanımına yönelik yan kanal saldırıları (örneğin güç analizi veya elektromanyetik sızıntı analizi) gerçekleştirilebilir. Adli bilişim incelemelerinde, cihazın kasasındaki mikro çizikler, lehim izleri veya entegre devrelere yapılmış yetkisiz müdahaleler aranır. Fiziksel müdahale tespit edilirse, saldırganın cihazı söküp çip üzerinden doğrudan veri okumaya çalıştığı veya bir mikrokontrolcü ekleyerek tuş vuruşlarını kaydettiği sonucuna varılabilir. Konuyla ilgili teknik gereksinimler ve mevzuat adımları için Kurumsal SaaS Platformlarında FIDO2 Passkey Entegrasyonu rehberimizden de faydalanabilirsiniz.
HSM (Hardware Security Module) Tabanlı Merkezi Çözümler
Bu tür riskleri minimize etmek için modern işletmeler, bireysel USB token'lar yerine merkezi HSM (Donanımsal Güvenlik Modülü) tabanlı sistemlere yönelmektedir. HSM mimarilerinde, anahtarlar merkezi ve son derece güvenli bir sunucuda tutulur. Kullanıcılar, işlemleri kendi biyometrik verileri veya mobil onay uygulamalarıyla tetiklerler. Bu sayede, fiziksel bir USB cihazın kaybolması veya çalınması riski ortadan kalkar. Loglama mekanizmaları çok daha merkezi ve kurcalamaya karşı korumalı (tamper-evident) hale gelir, böylece olası bir ihlal durumunda adli bilişim süreci saniyeler içinde tamamlanabilir.
- USB bağlantı geçmişinin Windows Registry veya syslog üzerinden analizi.
- PKCS#11 API çağrılarının hook edilip edilmediğinin kontrolü.
- Fiziksel sabotaj veya müdahale izlerinin mikroskobik incelenmesi.
- HSM loglarının merkezi SIEM (Security Information and Event Management) sistemleriyle entegrasyonu.
Genel çerçevede, e-imza süreçlerinde kullanılan token'ların adli analizi, hem yazılım hem de donanım seviyesinde uzmanlık gerektiren çok boyutlu bir süreçtir. Organizasyonların bu tür saldırılara karşı proaktif olarak zero-trust yaklaşımlarını benimsemesi ve uç nokta güvenliğini (endpoint security) maksimize etmesi elzemdir.
USB E-İmza Token Kopyalama ve Adli Bilişim Analiz Tablosu Nasıl Uygulanır?
E-imza token donanımlarının kopyalanamazlık mimarisi ve şüpheli imzalarda adli bilişim inceleme kriterleri:
Smart Card Token Güvenliği ve Adli Bilişim Parametreleri
| İnceleme Kriteri | Donanımsal Koruma Mekanizması | Klonlama / Kopyalama Riski | Adli Kanıt ve Log Analizi |
|---|---|---|---|
| Özel Anahtar (Private Key) Çıkışı | Kripto çip donanımı anahtar okumayı engeller | İmkansız (Çip dışına asla veri vermez) | Akıllı kart üzerinde dışa aktarım (Export) bayrağı yoktur |
| PIN / PUK Kaba Kuvvet (Brute-Force) | 3 Hatalı PIN'de bloke, 3 hatalı PUK'ta çöp | Sıfır Risk (Donanım kendini kilitler) | Kart işletim sistemi (AKİS/CardOS) hata sayaç logu |
| Fiziksel Çip Manipülasyonu | DPA ve SPA yan kanal koruması | Yalnızca laboratuvarda mikro prob ile | Elektron mikroskobu ve fiziksel çip hasar tespiti |
| Oturumun Uzaktan Yönetimi | Trojan / RAT ile imza anında oturumu kullanma | Kritik Risk (Kullanıcı tokeni takılı unuttuysa) | Windows Event Log, UYAP giriş IP'si ve imza zaman damgası |
📌 Hızlı Özet & Temel Çıkarımlar
- 2026 Mevzuat Standartları: Adli Bilişim Perspektifi: USB E-İmza Token süreçleri ISO 27001, KVKK ve W3C WebAuthn / NIST Kriptografi Standartları yönergelerine tam uyumlu olarak işletilmelidir.
- Zaman & Maliyet Tasarrufu: Doğru teknik konfigürasyon ve dijital entegrasyon ile operasyonel gecikmeler %60 azaltılır.
- Hukuki Delil Güvencesi: Süreçte üretilen zaman damgalı log kayıtları ve elektronik sertifikalar mahkemelerde kesin delil niteliği taşır.
- Uçtan Uca Güvenlik: Veriler Siber Savunma, KMS, FIDO2 ve Kriptografi ilkeleri çerçevesinde şifrelenerek yetkisiz erişimlere karşı korunur.
🔍 2026 Kapsamlı Kontrol Listesi & Pratik Doğrulama Adımları
Dijital Kimlik & Güvenlik uzmanlarının saha verilerine göre; Adli Bilişim Perspektifi: USB E-İmza Token işlemlerinde yaşanan aksaklıkların büyük bölümü güncel olmayan sürücü, eksik kök sertifika zinciri veya yanlış bildirim parametresinden kaynaklanmaktadır. Yasal sürelerin son gününe kalınmadan test teyidi alınması kritik önem taşır.
* 2026 yılı güncel mevzuat tebliğleri ve teknik parametreleri resmi kanallardan periyodik olarak teyit edilmelidir.
❓ Sıkça Sorulan Sorular ve Uzman Yanıtları
Adli Bilişim Perspektifi: USB E-İmza Token sürecinde 2026 yılındaki en önemli teknik yenilik nedir?
2026 yılı itibarıyla dijital altyapılar tamamen bulut tabanlı mikroservislere, uzaktan kimlik doğrulamaya ve zaman damgalı otomatik API kontrollerine entegre edilmiştir. Bu sayede manuel evrak trafiği ve fiziksel şube bekleme süreleri en aza inmiştir.
İşlemler sırasında sistem veya doğrulama hatası alınırsa ilk hangi adım atılmalıdır?
Hata ekranında yer alan durum kodu ve tarih damgası kaydedilmeli, tarayıcı önbelleği veya Java/sürücü önbelleği temizlenmeli ve resmi entegrasyon servisinin anlık erişim durumu kontrol edilmelidir. Çoğu hata eksik sertifika zinciri veya hatalı callback adresinden kaynaklanmaktadır.
Bu alandaki yasal düzenlemelere uyulmamasının cezai yaptırımı var mıdır?
Evet. İlgili kanun ve tebliğlerde belirtilen zorunlu bildirim, belge düzenleme ve arşivleme kurallarına uyulmaması halinde Vergi Usul Kanunu, TTK veya ilgili idari mevzuat uyarınca özel usulsüzlük cezaları ve hukuki hak kayıpları doğabilmektedir.
B. Demirtaş [CISSP / CEH]
Kıdemli Bilgi Güvenliği & Kimlik Doğrulama Uzmanı
CISSP | CEH | ICAO e-ID & Zaman Damgası Mimarisi
Zaman damgası protokolleri (RFC 3161), ICAO çipli kimlik standartları, kurumsal kimlik yönetimi (IAM) ve oltalama (phishing) koruması konularında uzman siber güvenlik analisti.
RBAC rol tabanlı yetki matrisinde fatura onaylayan ile iptal edenin ayrılması denetimimizde tam puan aldı.